

28 Set La sicurezza IoT alla prova di NIS2 e CRA: perchè la protezione del dato inizia dal dispositivo
La massiccia diffusione dei dispositivi connessi sta imponendo un cambio di paradigma radicale nella progettazione di sensori, apparati industriali e sistemi embedded. Oggi, un dispositivo IoT non può più limitarsi a raccogliere un’informazione e a trasmetterla passivamente al cloud: la nuova sfida consiste nel garantire l’attendibilità nativa del dato e la protezione totale dell’intero percorso informativo.
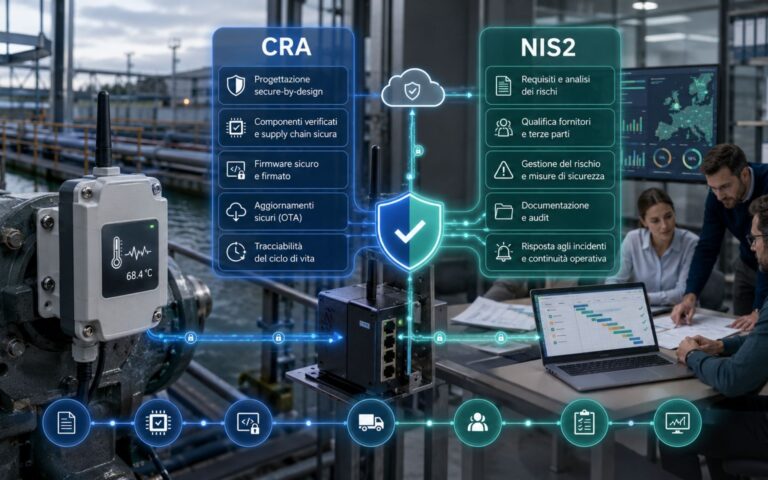
A tracciare questa nuova rotta sono soprattutto le recenti evoluzioni normative europee:
- Direttiva NIS2: focalizzata sulla sicurezza dell’organizzazione, impone alle aziende di rafforzare la gestione del rischio informatico, la protezione della supply chain e la resilienza di fronte agli incidenti.
- Cyber Resilience Act (CRA): interviene direttamente sui prodotti hardware e software con elementi digitali, introducendo severi requisiti di cybersecurity da integrare lungo tutto il ciclo di vita: dalla progettazione alla manutenzione.
Il nuovo paradigma della progettazione
Per lungo tempo la cybersecurity è stata concepita come una barriera da applicare “a valle” dell’infrastruttura, affidandosi a firewall, reti aziendali e soluzioni cloud. Nel contesto IoT questo approccio non è più sufficiente. Come raccomandato dall’ENISA (Agenzia dell’Unione europea per la cybersicurezza), la sicurezza deve essere nativa (security by design) e coprire l’intero ciclo di vita del prodotto.
Progettare oggi significa considerare elementi cruciali quali:
• Le modalità di acquisizione del dato.
• Il contesto operativo del sensore.
• La robustezza dei componenti e la protezione dei canali di comunicazione.
• La manutenibilità e la gestione degli aggiornamenti nel tempo.
L’obiettivo è evolvere da un hardware che trasmette acriticamente qualsiasi valore rilevato a un sistema intelligente, capace di verificare se tale valore sia plausibile rispetto all’ambiente circostante.
I rischi concreti del dato non verificato
Un attacco informatico a un dispositivo IoT non si manifesta necessariamente con un blocco totale o con l’invio di dati palesemente macroscopici. Spesso, le alterazioni sono minime, studiate per camuffarsi da normali fluttuazioni ma sufficienti a deviare decisioni o nascondere anomalie.
In uno scenario industriale, le conseguenze di queste vulnerabilità possono essere severe:
• Decisioni strategiche o operative basate su metriche errate.
• Mancata rilevazione di pericoli reali o proliferazione di falsi allarmi.
• Fermi di produzione e interruzioni della continuità operativa.
• Accessi non autorizzati alla rete aziendale, con conseguente furto o manipolazione dei dati.
• Inasprimento dei costi di manutenzione e ripristino.
• Responsabilità legali e difficoltà nel dimostrare la conformità a NIS2 e CRA.
La dimensione del rischio è confermata da evidenze reali: il Data Breach Investigations Report 2025 di Verizon ha evidenziato il recente smantellamento di una singola botnet che contava oltre 200.000 dispositivi IoT compromessi. Un singolo sensore vulnerabile non è solo un anello debole, ma una potenziale porta d’accesso per minacce su larga scala.
L’approccio Mc’Tronic: Validazione Edge e Intelligenza Artificiale
Per rispondere alle criticità sollevate dal CRA (livelli di sicurezza insufficienti e carenza di aggiornamenti tempestivi), Mc’Tronic propone un modello integrato che unisce acquisizione, verifica e protezione del dato in un unico processo continuo.
Il pilastro di questa strategia è la validazione tramite intelligenza artificiale on edge. L’analisi non avviene in modo astratto nel cloud, ma direttamente a bordo del dispositivo, confrontando i parametri rilevati con lo specifico contesto operativo. Ad esempio, un aumento repentino di 5°C in dieci secondi rappresenta un’anomalia allarmante all’interno di un ufficio, ma costituisce la normalità all’interno di una fonderia.
Il dispositivo diventa così in grado di contestualizzare l’informazione e intercettare sul nascere valori improbabili o comportamenti incoerenti derivanti da guasti, difetti di calibrazione o manomissioni informatiche, bloccandoli prima della trasmissione ai repository cloud. A questa intelligenza nativa si affiancano una selezione rigorosa di componentistica robusta da produttori qualificati e una progettazione embedded allineata ai nuovi standard europei.
Mc’Tronic AL PROD DAY
Il 16 settembre MC’TRONIC ha partecipato al ProdDay di Assodel in qualità di relatore, approfondendo proprio i temi legati alla Direttiva NIS2 e al Cyber Resilience Act (CRA), con particolare attenzione alle nuove responsabilità per chi produce e immette sul mercato dispositivi elettronici.
Per chi desidera approfondire ulteriormente l’argomento, mettiamo a disposizione la presentazione utilizzata durante il nostro intervento al ProdDay, scaricabile qui.